「サイバーセキュリティ緊急対策パッケージ」の中身
「サイバー対処能力強化法」の施行直後からフル稼働な「国家サイバー統括室」
昨今の漏洩ラッシュを受け、高市総理が「緊急対策パッケージ」の作成を 10/26 の関係閣僚会議で指示し、それが 11/6 に公開された。
内容を解説する。
この記事は、サイバーセキュリティアドベントカレンダー 2 日目である。
10/26 に開催された会議で、高市総理がパッケージの取りまとめを指示した。
来週中を目途に、政府としての『緊急対策パッケージ』を取りまとめます。
各大臣は、必要な対策について、財政措置を含め早急に検討・調整を進めて下さい。
とにかく、政府の総力を結集して、取組を加速してまいりましょう。以上です。
— https://www.kantei.go.jp/jp/105/actions/202610/26kaigi_cyber.html
そして、11/6 に開催された会議でそれが決定された。
本日出席している全ての閣僚が知恵を絞って、…『緊急対策パッケージ』を策定していただきました。
『パッケージ』は … 4つの柱からなります。今朝の閣議におきまして、直ちに必要となる「約100億円」の予備費を措置しました…
— https://www.kantei.go.jp/jp/105/actions/202611/06kaigi_cyber.html
指示通り翌週中に出たのだから、この内容をよくまとめきったなと思う。
眠れなかった人もたくさんいただろう。
そして、ここに 100 億円の予算が予備費から割り当てられた。台風やコロナと同じ立て付けだ。
多いのか少ないのかよくわからないが、内訳は財務省から公表されている。
国家安全保障は異議が出にくいと思うので、来年以降膨らんでいくんだろう。
サイバー「対策」特設サイトではなく、サイバー「対応」だ。
つまり、被害を未然に防ぐというより、半分は「被害にあった際の連絡窓口リスト」のような作りになっている。
では、パッケージの中身を見ていく。
本体はこの 2 つである。
4 本の柱で構成されている。
「AI を」ではなく「AI も」である。
要するに「当たり前の対策を、みんなちゃんとやろう」ということだ。
これはセキュリティに限らずだが、当たり前に言われていることができていないサービスは多々ある。
この中には「不要な個人情報は消し、被害を最小限にすべき」という内容が含まれ、個人情報保護委員会が来年 1 月を目指して「安全管理措置ガイドライン」を改正する旨にも触れられている。
これが、最近の「個人情報手放し」の流れともつながっている。
券面画像を集める代わりに、JPKI を使った本人確認への移行が、これによって加速するだろう。デジ庁には頑張ってほしい。
また、IPA が「トップガン人材チーム」を 11 月中に立ち上げるとある。
① トップガン人材チームの立上げ
独立行政法人情報処理推進機構(IPA)において高性能 AI の活用環境を整備するとともに、
模擬的な攻撃テスト(ペネトレーションテスト)を実施し積極的なセキュリティ対策強化を行う
トップガン人材などからなるチームについて、人材の信頼性確保にも配慮しつつ 11 月中に立ち上げる。
同チームにおいては、自らによる実施とともに、民間企業への支援を担うセキュリティ企業に対し、
ペネトレーションテストを行うための人材育成や AI を活用した検証環境の提供に取り組むほか、
テストに必要となるツール等の開発・提供も進めていく。【経済産業省】
ペンテストツールを開発し、それが使える人材を集めて、民間へのサポートも行うようだ。また、政府システムの脆弱性検証を前倒しで実施することになった。このあたりにも、トップガン人材チームが対応することになるんだろうか。
地方公共団体へのサポートは総務省の担当である。このへんが縦割りだが、まあ縦に割れていなかったら手に余っていただろう。
そんな AI まかせでいいのか、という突っ込みを予防するために、AISI(AI Safety Institute) を入れているように見える。
要するに、AI そのものが安全なのか、信頼できるのかも調査しないと、例えば「政府システムをスキャンしたら AI に乗っ取られました」、ではすまないという突っ込みに対応できない。
また、AI を用いた、もしくは AI が自律的に至ってしまう攻撃の実態も、把握が必要だろう。
脆弱性や攻撃の情報を横展開できる体制が必要だという話である。
このあたりは国家サイバー統括室が旗を振ることになる。
情報の収集に関しては、セキュリティ・クラウドベンダをサイバー協議会に入れて、そこから吸い上げる。
被害事案は、前回話したサイバー対処能力強化法で吸い上げているし、他の民間の情報もサイバー統括室が集約。
分析系は、IPA(経産省) と NICT(総務省) あたりが連携。被害の捜査は警察庁。
要するに、前回触れた「能動的サイバー防御」を積極的にやっていく、という話である。
潜在的な被害の恐れがあれば事前に対応するし、支援が必要な場合は専門チームを派遣する。
事業者には「脅威ハンティング」ができるように、ツールやマニュアルを提供するらしい。何だろうか。
面白いのは、色々と新設されるチームである。
攻撃情勢を分析して、APT などを見つけたら、被害の恐れがある組織に助言する「アウトリーチ・チーム(仮称)」を 11 月中に作る。被害を未然に防ぐ取り組みの 1 つだ。
そして、政府の支援が必要な場合に派遣する官民混合の専門チーム「官民サイバー救援隊(仮称)」を、今年度中に設置するらしい。
その中で、国の安全保障に関わるような事案には、サイバー統括室や警察・自衛隊が組んだ「ジョイント・レスポンス・チーム(仮称)」が派遣される。
警察が事案の捜査をするにあたって、被害時に初動でログなどを保全する「ファスト・フォレンジック・フォース(仮称)」を新設する。
そして、中小企業の被害には「サイバーセキュリティお助け隊サービス」が出て(これはもともとあるらしい)、ここに復旧やバックアップの支援を追加するという。これは経産省の担当である。
あと、同盟国・同志国との「顔の見える関係」を構築するらしい。国際会議や共同訓練で関係を繋いで、共同捜査などに繋げる。人間に残された最後のプロパティは顔なのだなと思う。
色々な名前で似たようなチームができ、各チームの実際の動きなどはまだよくわからない。
一般的な Web サービスの事業者にいるなら、お世話になる可能性が高いのはお助け隊だろう。
被害にあった人を「ひとりにしない」という、窓口強化系である。
あとは、国家サイバー統括室が各種情報を発信しつつ、関係各所と連携する。
この「サイバー対応特設サイト」も、その一環で 10/30 に開設。
AI が云々や Dark Web が云々と言っているが、実際に発生している攻撃自体を冷静に解析すれば、それはそうなるだろうという設計ミスや、アップデートされていない実装なども目立つ。
露見している事案は、AI にしかできなかったであろう、Hugging Face のようなウルトラ C ばかりではないのだ。
そういう意味で「当たり前のことを、当たり前にやろう」という点を最初に置いたのは、非常に好感が持てる。
また、セキュリティ人材を抱えていないサービスに対して、適切に人材を派遣できるように、またそれらの人材が作業上バッティングしないように、チーム構成を明確にしようとしている点もうかがえる。実際に、新設されるチームが、どういう編成で、どういうスキルを持ち、何をどこまでやってくれるのかは、全くわからないが、それが整備されようとしていることにメリットはあるだろう。
もっとも大きいのは、おそらく「窓口」の整備なんだろう。
「なにか攻撃されてる、どうしたらいいかわからない」となり、右往左往するサービスもたくさんあるだろう。
公的機関に相談できる窓口が設置され、自分たちが対応できるリソースや知識を持っていなくても、とりあえず泣きつける場所があるというのは、公益的には重要と思う。
これまでは、脆弱性は経産省(IPA)、通信系は総務省(NICT)と管轄が割れていたし、警察と自衛隊もそれぞれでサイバー攻撃対策に取り組んでいた。今は、それらをすべて跨いだ事案が頻発している。
国家サイバー統括室の設立は、これらを全てまとめることで、「国家安全保障のサイバー分野」のために機能させる旗振り役をはっきりさせた。
縦割りではあるが、縦に割れて分業していなかったら、対策しきれない規模になっているのも事実だ。
これが、「緊急対策パッケージ」の名のもとに 1 週間程度で整備されたと思うと、中の人は結構大変だったんだろうなと思う。
調整しかしていないが、調整できなければ国家がどれだけ予算をつけても、有効には機能しない。
来年度以降は、立ち上がった仮チームも含めて通常の運用に乗り、予算も補正されていくのだろう。
そのころ、この攻撃の流れがどうなっているのかは、全く予想できないが、今やる価値のあるパッケージ作成だったように思う。
サイバーセキュリティに関する関係閣僚会議
割当
内容
41 億
警察におけるサイバーセキュリティ対策のための資機材の整備
38 億
デジタル庁システムのセキュリティ強化
20 億
政府機関等の重要システムにおける AI を活用した脆弱性の点検
サイバー対応特設サイト
パッケージ本体
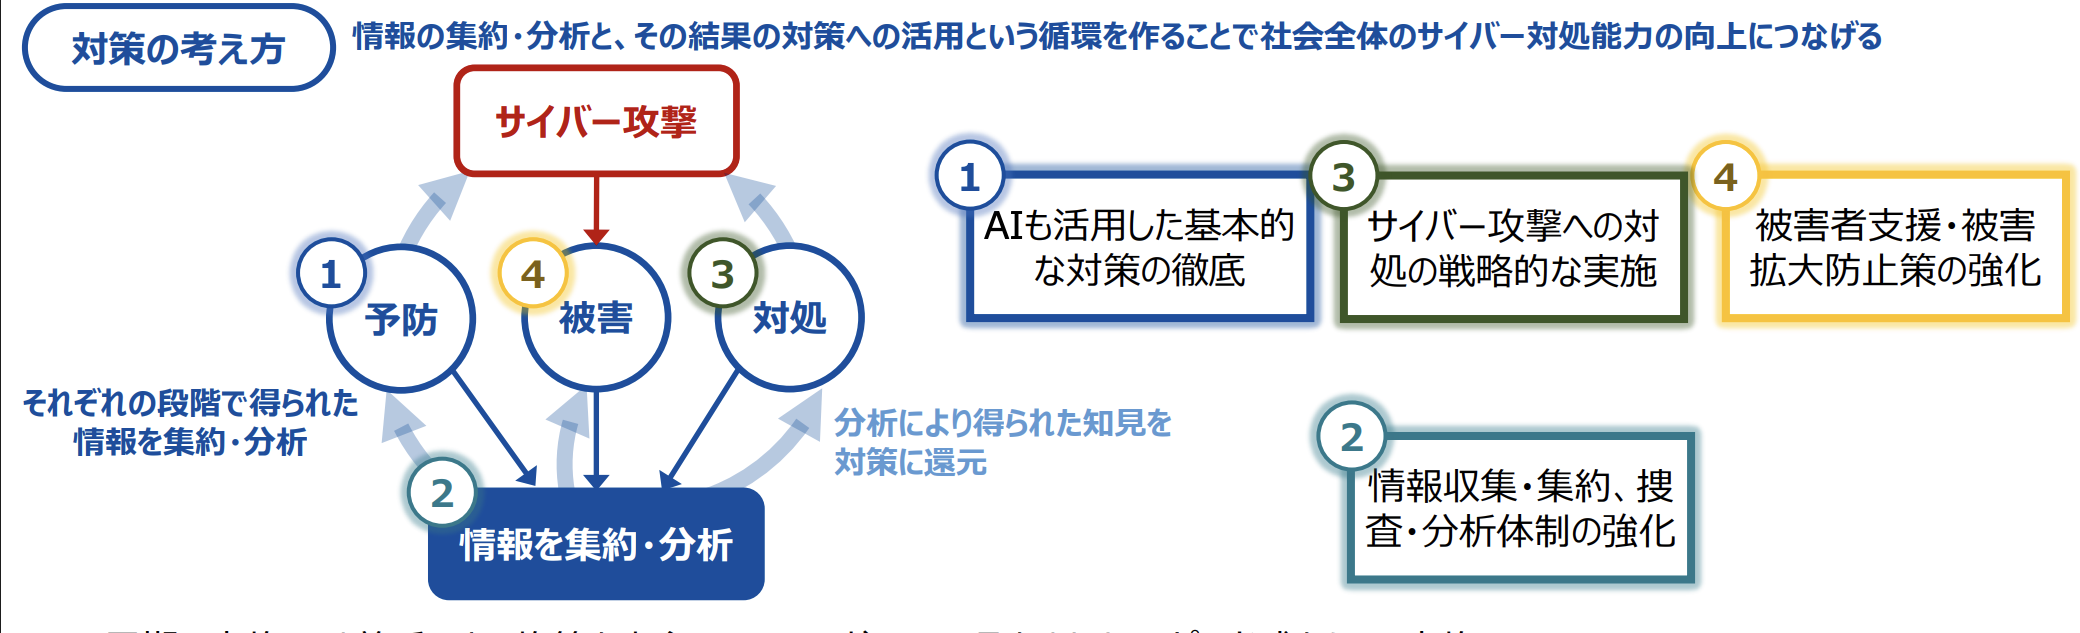
1. AI も活用した基本的な対策の徹底
2. 情報収集・集約、捜査・分析体制の強化
3. サイバー攻撃への対処の戦略的な実施
4. 被害者支援・被害拡大防止策の強化
雑感
まとめ